Come PYLA si inserisce nella tua architettura di sicurezza
Due viste per architetti e auditor: PYLA disposto sulla matrice SABSA 6×6, e i controlli dell'Annex A di ISO/IEC 27001:2022 che aiuta ad attuare e documentare sugli host Ubuntu.
Supporto, non certificazione. PYLA è uno strumento di firewall per l'host. Non rende un'organizzazione conforme a ISO/IEC 27001 e non è certificato rispetto alla norma. La mappatura qui sotto indica dove PYLA può contribuire ad attuare un controllo e a raccoglierne le evidenze; perimetro, trattamento del rischio e il resto dell'ISMS restano a te.
Matrice SABSA
Sei livelli, dal contesto di business all'operatività quotidiana, letti attraverso le sei domande SABSA. Perimetro: un host Ubuntu protetto da PYLA.
Scorri la tabella di lato →
| Livello | AssetsCosa | MotivationPerché | ProcessCome | PeopleChi | LocationDove | TimeQuando |
|---|---|---|---|---|---|---|
| ContextualVista di business | Workstation e server Ubuntu, e i servizi che espongono in rete. | Un host esposto o non aggiornato è una porta d'ingresso. La postura va conosciuta, non presunta. | Mantenere l'esposizione di rete di ogni host voluta, visibile e sotto controllo delle modifiche. | Proprietari e amministratori delle macchine; piccoli team e laboratori senza agenti enterprise. | Le reti di casa, ufficio, laboratorio e cloud a cui l'host si collega. | Sempre, a ogni modifica, e ogni volta che esce una CVE del kernel. |
| ConceptualVista dell'architetto | Postura dell'host: regole del firewall, servizi in ascolto, stato delle vulnerabilità del kernel. | Minima esposizione, minimo privilegio, reversibilità di ogni modifica. | Set di regole dichiarativi; verifica prima e dopo l'applicazione; mitigare finché arriva la patch. | L'utente osserva; un amministratore autorizza ogni azione privilegiata. | Il perimetro dell'host, per interfaccia e per famiglia di indirizzi (IPv4 / IPv6). | Prima di una modifica (anteprima), durante (applicazione atomica), dopo (verifica o rollback). |
| LogicalVista del progettista | Modelli per set di regole, ruleset nftables, servizi in ascolto e CVE. | Policy in ingresso di default "nega"; l'helper esegue solo i comandi in lista. | Pianificatore delle differenze, valutatore dell'esposizione (nuova connessione simulata), verdetto CVE sul kernel in uso. | Due ruoli: interfaccia senza privilegi, helper privilegiato. | Catene input / output / forward di UFW, Docker, libvirt e altre tabelle. | Storico delle applicazioni, backup delle regole, dati CVE aggiornati ogni 6 ore. |
| PhysicalVista del costruttore | Database SQLite locale; regole utente di UFW; file sysctl.d / modprobe.d marcati come gestiti dallo strumento. |
Azione polkit space.pyla.app.helper che richiede l'autenticazione di un amministratore. |
Libreria core in Rust, app desktop Tauri, pyla-helper con JSON in ingresso e in uscita. |
L'agente di autenticazione polkit del sistema. | /usr/local/libexec/pyla, /var/lib/pyla/backups, cartella dei dati utente. |
Backup prima di ogni applicazione, ripristinato automaticamente se il risultato non corrisponde. |
| ComponentVista dell'esecutore | ufw, nftables, sysctl, modprobe, dpkg. |
Validazione e normalizzazione degli input; niente shell; ambiente ripulito; percorsi assoluti. | ufw CLI, nft list ruleset, /proc/net/tcp*, Ubuntu Security API. |
polkit e PAM. | Ubuntu 26.04, pacchetto .deb amd64. |
Ogni release include i checksum SHA-256 e SHA-512. |
| OperationalVista del gestore del servizio | Set di regole attivo, backup, stato delle mitigazioni, CVE seguite. | Rivedere l'esposizione; seguire le CVE aperte; rollback a ogni scostamento. | Anteprima e applica, mitiga e annulla, aggiornamento con il pacchetto di release. | L'amministratore approva ogni operazione privilegiata. | Oggi per singolo host; una console per flotte è nella roadmap. | Ogni applicazione è registrata con ora ed esito; i dati CVE mostrano la data di recupero. |
SABSA® è un marchio registrato di The SABSA Institute. La matrice è usata qui come chiave di lettura descrittiva; PYLA non è approvato da The SABSA Institute.
ISO/IEC 27001:2022 — Annex A
I controlli a cui PYLA contribuisce sugli host Ubuntu, cosa fa per ciascuno e le evidenze che un auditor può vedere. Numeri e titoli dei controlli seguono ISO/IEC 27001:2022 (titoli originali in inglese); le descrizioni sono nostre.
Scorri la tabella di lato →
| Controllo | Titolo | Copertura | Cosa fa PYLA | Evidenze |
|---|---|---|---|---|
| A.8.20 | Networks security | Supporta | Gestisce il firewall dell'host come set di regole ordinati e con nome, con una policy di default, invece di comandi estemporanei. | Set di regole attivo, i comandi ufw equivalenti, il ruleset completo del kernel. |
| A.8.22 | Segregation of networks | Parziale | Regole per interfaccia e sorgente/destinazione; mostra le catene aggiunte da Docker e libvirt, così la segmentazione a livello di host è visibile. | Regole limitate per interfaccia; vista in sola lettura di ogni tabella e catena. |
| A.8.8 | Management of technical vulnerabilities | Supporta | Elenca le CVE high/critical aperte per il kernel in uso, con verdetto per CVE, lista delle CVE seguite e mitigazioni reversibili dei sottosistemi finché la correzione non è installata. | Elenco CVE con stato, versione correttiva e data dei dati; stato delle mitigazioni per sottosistema. |
| A.8.9 | Configuration management | Supporta | La configurazione voluta del firewall è salvata come set di regole versionabile e confrontata con quella attiva. | Set di regole con stato "applicato"; differenze tra regole volute e regole attive. |
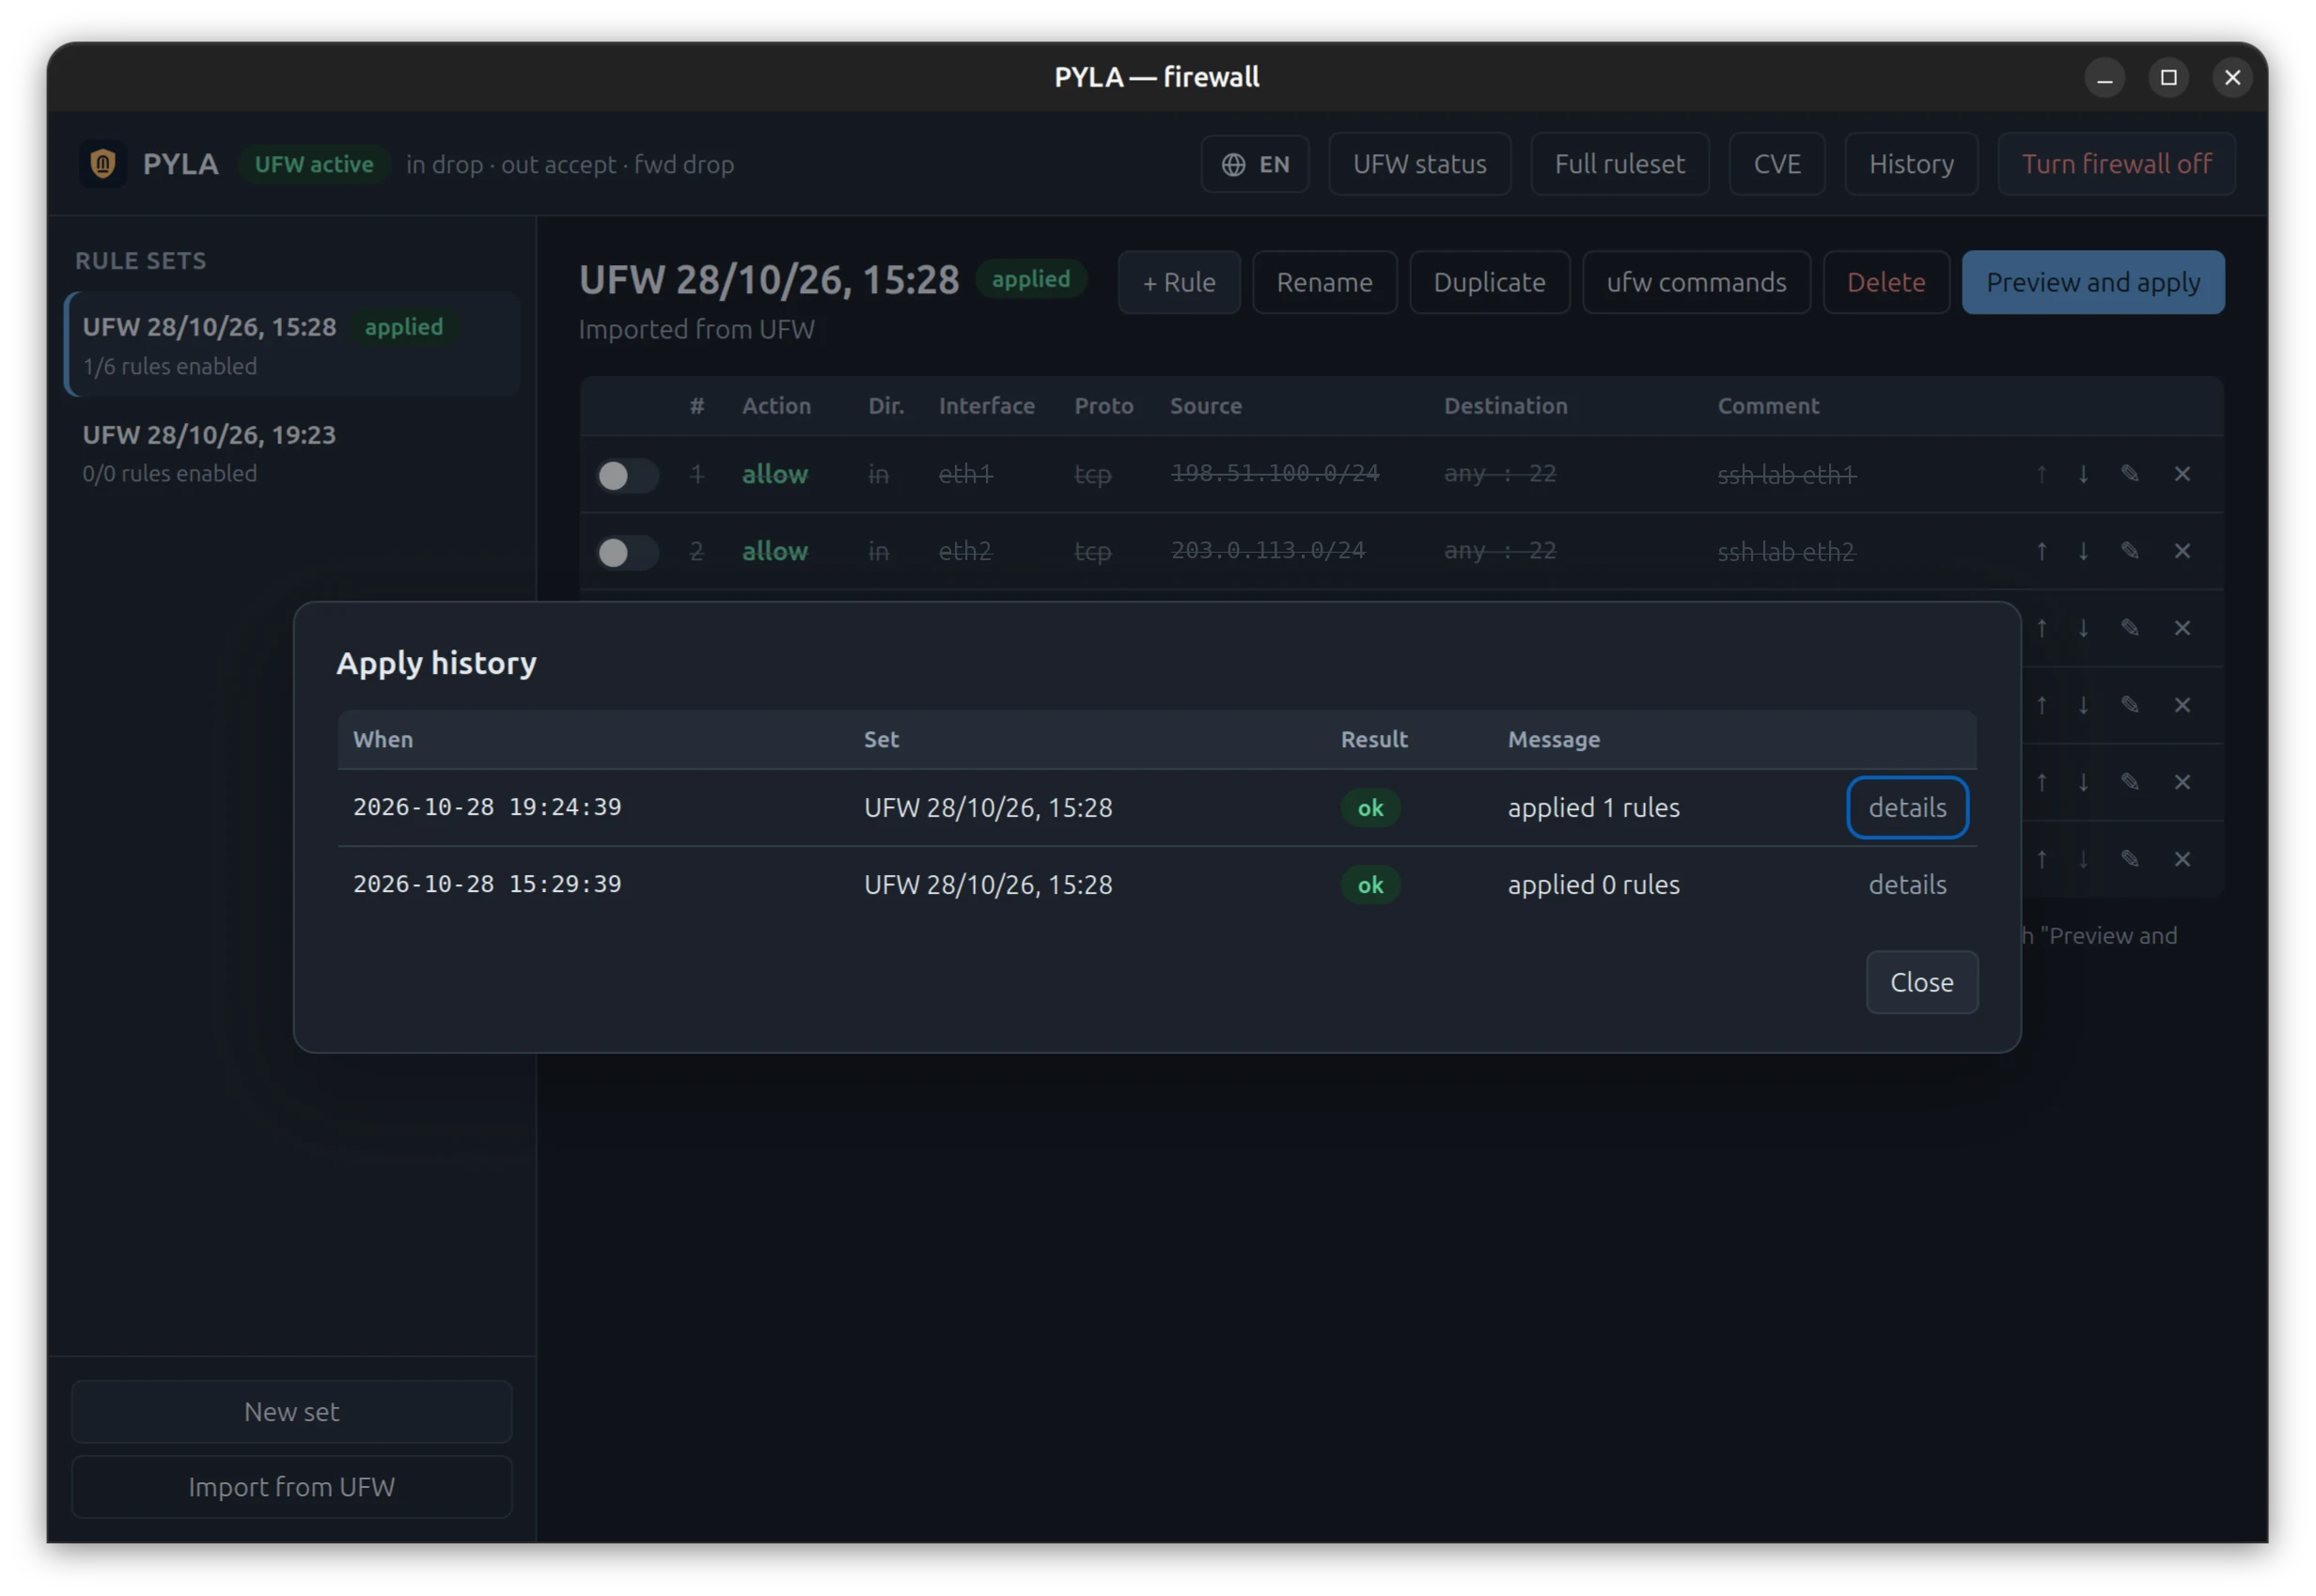
| A.8.32 | Change management | Supporta | Ogni modifica è mostrata in anteprima come differenza, applicata in modo atomico, verificata e annullata automaticamente se il risultato è diverso. | Storico delle applicazioni con ora ed esito; backup delle regole precedenti. |
| A.8.2 | Privileged access rights | Parziale | L'interfaccia non gira mai come root; ogni azione privilegiata passa da un'azione polkit dedicata e da un helper con comandi in lista. | File di policy polkit; voci del log di autenticazione di sistema per l'azione. |
| A.8.16 | Monitoring activities | Parziale | Verifica su richiesta dell'esposizione di ogni servizio in ascolto rispetto alle regole attive; contatori di pacchetti per regola. | Verdetti di esposizione per servizio (IPv4 / IPv6); contatori del ruleset. Il monitoraggio continuo non è previsto. |
| A.8.15 | Logging | Parziale | Registra le modifiche fatte da PYLA; le regole possono attivare il logging di UFW. Un visualizzatore del traffico bloccato è nella roadmap. | Storico delle applicazioni; livello di log di UFW nella vista di stato. |
| A.8.1 | User endpoint devices | Parziale | Porta controlli di firewall e di hardening del kernel su portatili e workstation Ubuntu senza un agente enterprise. | Set di regole, esposizione e stato CVE per dispositivo. |
| A.8.19 | Installation of software on operational systems | Parziale | Distribuito come .deb con checksum pubblicati; sorgenti e procedura di build sono pubblici. |
SHA-256 / SHA-512 per release. I pacchetti non sono ancora firmati con GPG. |
ISO e IEC sono marchi dei rispettivi titolari. Il testo di ISO/IEC 27001 non è riprodotto qui; per la formulazione normativa di ogni controllo fai riferimento alla norma.